Bir sabah sitenize girdiğinizde ana sayfa tanımadığınız bir reklamla açılabilir. Ya da bir müşteri, sitenizde garip bir bağlantı gördüğünü söyleyebilir. Hacklenme çoğu zaman bu kadar belirgin olmaz; arka planda sessizce çalışır ve fark edilmesi haftalar sürebilir.
Bu yazı belirtileri nasıl kontrol edeceğinizi, hangi işin kendinize, hangisinin uzmana ait olduğunu ve şüphe doğduğunda hangi sırayla hareket etmeniz gerektiğini anlatıyor. Teknik adımları yazarken her birinin ne işe yaradığını ve ne zaman uzman yardımı gerektiğini ayırdık.
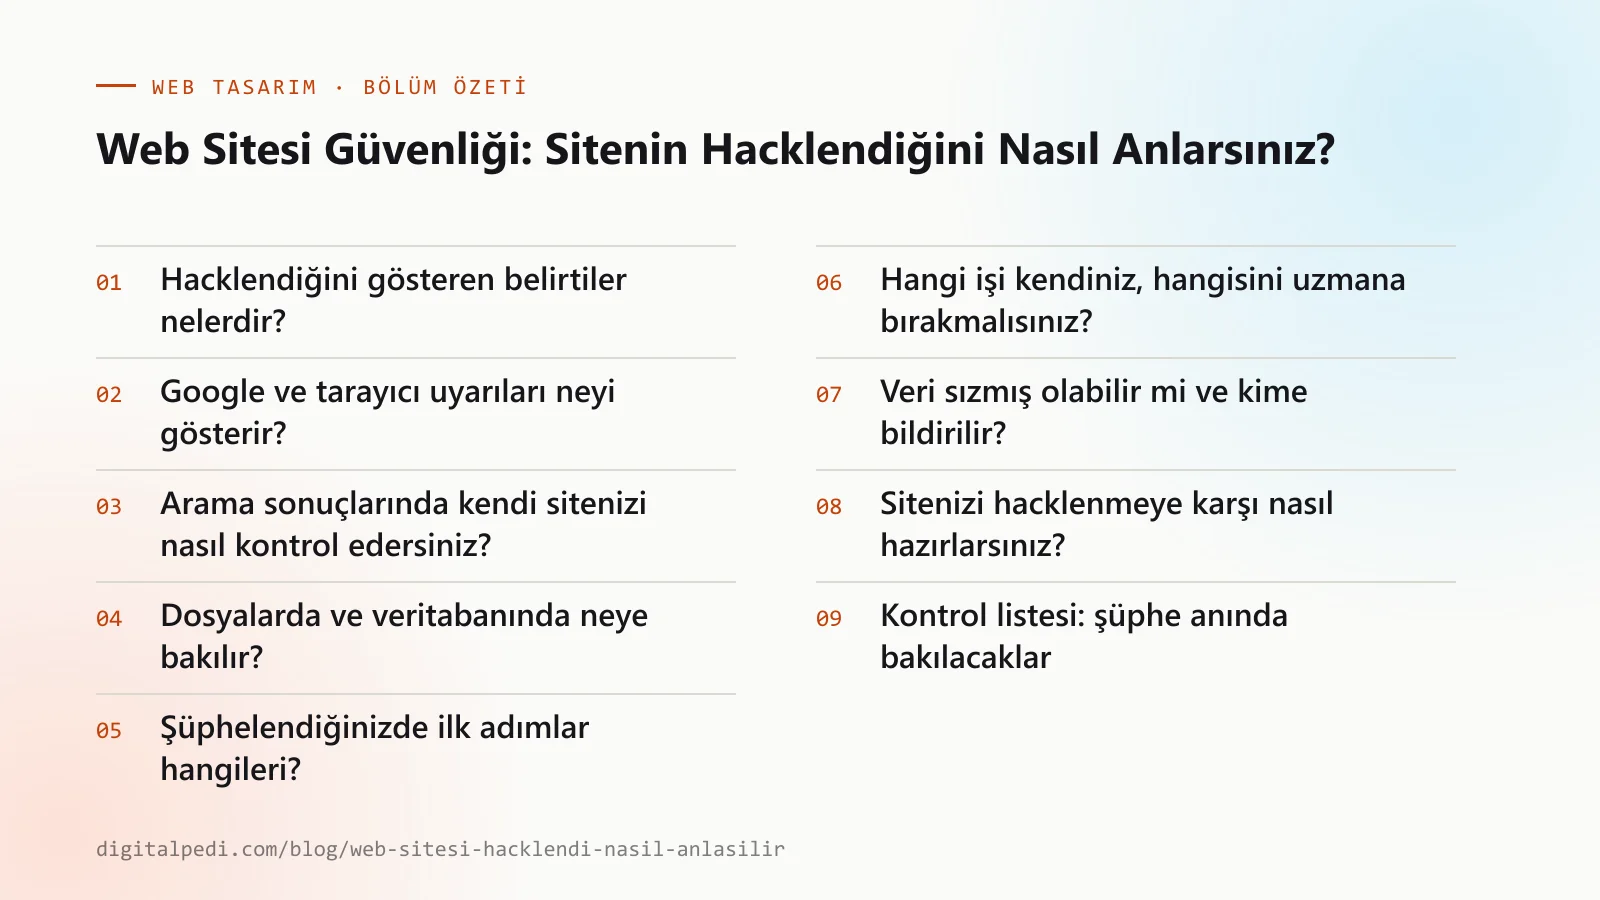
Hacklendiğini gösteren belirtiler nelerdir?
En güvenilir belirti, sitenizde bilmediğiniz bir değişikliğin olmasıdır. Bu değişiklik bir metin, bir görsel ya da görünmez bir bağlantı olabilir.
Sık görülen belirtiler şunlardır:
- Sayfada sizin eklemediğiniz içerik, reklam ya da yabancı dilde bloklar.
- Ana sayfanın yalnızca mobilde ya da belirli bir arama üzerinden açıldığında başka bir adrese gitmesi.
- Google aramasında sitenizin adıyla birlikte tanımadığınız sayfaların çıkması.
- Tarayıcının “bu site zararlı olabilir” ya da benzeri bir uyarı göstermesi.
- Ziyaretçilerin ya da müşterilerin, sitenizden şüpheli bir bağlantı aldıklarını bildirmesi.
- Sizden çıkmayan e-postaların, özellikle iletişim formu üzerinden gönderildiğini gösteren bildirimler.
Bunlardan biri tek başına kesin bir kanıt değildir. Ancak iki üç belirti aynı anda görülüyorsa, kontrol etmeden geçmemek gerekir.
Google ve tarayıcı uyarıları neyi gösterir?
Google, bir site kötü amaçlı yazılım ya da aldatıcı içerik nedeniyle işaretlendiğinde bunu Search Console’da bildirir. Bu bildirimler Güvenlik sorunları raporunda görünür ve arama sonuçlarında sitenizin yanında uyarı çıkmasına yol açabilir. Tarayıcılar da benzer bir uyarıyı kendi güvenli tarama listelerinden gösterir.
Bu uyarılar sitenin gerçekten bulaştığını gösterebilir, ama her zaman değil. Bazen yanlış pozitif bir işaretleme olur ya da sorun yalnızca bir üçüncü taraf bağlantısından kaynaklanır. Bu yüzden uyarıyı görünce hemen sitenizi kapatmak yerine raporda hangi sayfanın işaretlendiğine bakın.
Search Console’a sitenizin sahibi olarak giriş yapmadıysanız, önce mülkiyet doğrulamasını yapın. Bu olmadan güvenlik raporunu göremezsiniz ve sorunun boyutunu anlayamazsınız.
Arama sonuçlarında kendi sitenizi nasıl kontrol edersiniz?
site: operatörü ile arama yaparak Google’ın dizinindeki sayfalarınızı görebilirsiniz. Arama kutusuna site:alanadınız.com yazmak yeterlidir. Çıkan sonuçları sitenizin gerçek sayfa yapısıyla karşılaştırın.
Tanımadığınız bir adres, sitenizde hiç olmayan bir klasör ya da yabancı dilde bir başlık görürseniz bu güçlü bir işarettir. Özellikle sitenize ait görünmeyen sayfaların çıkması, arama sonuçlarının başka bir amaçla kullanıldığını gösterebilir.
Bu kontrolü düzenli yapın. Bir kez bakıp kapatmak yerine ayda bir kez site: aramasını ve Search Console’u birlikte okumak, sorunu erkenden yakalamanızı sağlar.
Dosyalarda ve veritabanında neye bakılır?
Dosya düzeyinde kontrol, teknik bilgi gerektirir. Ancak bazı işaretler herkesin fark edebileceği kadar açıktır. Son değişiklik tarihi yakın olan dosyalara bakın. Ana dosyaların (örneğin tema ya da yönetim klasöründeki) içerikleri, sizin hazırladığınız sürümle aynı mı?
Şu kontrolleri yapabilirsiniz:
- Son birkaç haftada eklenmiş dosyalar listesi. Sizin eklemediğiniz PHP ya da JavaScript dosyaları özellikle dikkat ister.
- Kullanılmayan tema ve eklentiler. Bunların bir kısmı açık nokta olarak kullanılır.
- Yönetici kullanıcılarının listesi. Tanımadığınız bir hesap varsa hemen kaldırın.
- Sunucu tarafında yönlendirme kurallarını tanımlayan dosyada beklenmeyen satırlar.
- Veritabanında sitenize ait olmayan bağlantı ya da kod parçaları.
Bu dosyaların ne işe yaradığını bilmiyorsanız, değiştirmeden önce bir kopyasını alın ve bir uzmana gösterin. Yanlış silinen bir dosya sitenin tamamen çalışmamasına yol açabilir.
Şüphelendiğinizde ilk adımlar hangileri?
İlk adımın sırası önemlidir. Önce erişimi kapatın, sonra kanıtı koruyun, en son temizliğe geçin.
- Şifreleri değiştirin. Hosting paneli, FTP ya da SFTP, veritabanı, e-posta ve yönetim paneli şifrelerini ayrı ayrı yenileyin. Aynı şifreyi birden çok yerde kullanıyorsanız hepsini değiştirin.
- Hosting sağlayıcınızdan tarama isteyin. Çoğu sağlayıcı kötü amaçlı yazılım taraması ve erişim kayıtları sunar. Bu kayıtlar, bulaşmanın hangi tarihte başladığını anlamak için değerlidir.
- Değişiklikleri kaydedin. Hacklenmiş sayfanın ekran görüntüsünü, dosya listesini ve Search Console’daki uyarının ekranını saklayın. Temizlemeden önce bu kanıtı kaybetmeyin.
- Yazılımları güncelleyin. Sitenizin kullandığı çekirdek, tema ve eklentilerin güncel sürümlerini kurun. Güncel olmayan bir yazılım, aynı açığın yeniden kullanılmasına izin verir.
Bu sıra, sorunun kaynağını bulmayı da kolaylaştırır. Önce şifreleri değiştirmezseniz, temizlediğiniz sitenin yeniden bulaşması yalnızca zaman meselesi olur.
Hangi işi kendiniz, hangisini uzmana bırakmalısınız?
Her işin aynı riski taşımadığını bilmek, zamanı ve parayı doğru kullanmanızı sağlar. Aşağıdaki tablo bu ayrımı özetler.
| İş | Kendiniz yapabilirsiniz | Uzman gerektirir |
|---|---|---|
| Panel ve e-posta şifrelerini değiştirmek | Evet | Gerekmez |
| Search Console uyarısını okumak | Evet | Gerekmez |
| Sağlayıcıdan tarama ve kayıt istemek | Evet, bir talep metniyle | Gerekmez |
| Bilinen bir eklentiyi kaldırmak | Evet, yedekle birlikte | Gerekmez |
| Dosyalardaki gizlenmiş kodu temizlemek | Hayır | Gerekir |
| Veritabanındaki bulaşmayı ayıklamak | Hayır | Gerekir |
| Yedekten geri yüklemeyi yapmak | Panelden denenebilir | Veri kontrolü için önerilir |
Teknik bilginiz yoksa temizlik işini bir web ekibine bırakın. Yalnızca bu iş için değil, sitenin açık noktalarını da birlikte kapatmak için bir kez doğru yapılandırma yapmak, sonraki yılların maliyetini düşürür.
Veri sızmış olabilir mi ve kime bildirilir?
Sitenizde müşteri formu, üyelik ya da sipariş varsa, hacklenme sırasında kişisel verilerin erişildiğini düşünmek gerekir. Bu durumda KVKK kapsamındaki veri ihlali yükümlülükleri gündeme gelebilir.
Kişisel Verileri Koruma Kurumu’nun bildirim koşulları ve süreleri için kurumun resmi sitesindeki güncel metne bakın. Bu yazı hukuki bir değerlendirme değildir; sürelerin ve yükümlülüklerin kesin halini bir hukuk danışmanıyla netleştirmeniz gerekir.
Olay sırasında hangi verilerin etkilenmiş olabileceğini, olayın ne zaman fark edildiğini ve alınan önlemleri yazılı olarak kaydedin. Bu kayıt, hem kurum tarafında hem de etkilenen kişilere yapacağınız açıklamada işinizi kolaylaştırır.
Sitenizi hacklenmeye karşı nasıl hazırlarsınız?
Önleme, temizlemeden çok daha az zahmetlidir ve çoğu adım tekrarlanabilir bir rutine dönüşür. Bu rutinin temel parçaları şunlardır:
- Çekirdek, tema ve eklentileri düzenli olarak güncelleyin.
- Kullanılmayan eklentileri ve temaları tamamen kaldırın, yalnızca devre dışı bırakmayın.
- Her hesap için benzersiz şifre kullanın ve iki aşamalı doğrulamayı açın.
- Yalnızca gerekli kişilere yönetici yetkisi verin.
- Düzenli yedek alın ve geri yüklemeyi en az bir kez deneyerek test edin.
- Search Console’a sitenizi kaydedin ve güvenlik raporunu düzenli okuyun.
Yedekleme, güvenlik ve paket seçimi arasındaki ilişkiyi hosting nedir ve hangi türler var yazısında ayrıntılı anlattık. Sitenizi güvenli bir altyapıyla yenilemek istiyorsanız kurumsal web sitesi hizmetimiz kapsamında tasarım ve barındırmayı birlikte ele alabiliriz.
Kontrol listesi: şüphe anında bakılacaklar
- Sitenizde sizin eklemediğiniz bir içerik ya da bağlantı var mı?
- Tarayıcı ya da Google sitenizle ilgili bir uyarı gösteriyor mu?
- site: aramasında tanımadığınız bir sayfa çıkıyor mu?
- Son haftalarda eklenmiş dosyalar listesini kontrol ettiniz mi?
- Tanımadığınız bir yönetici hesabı var mı?
- Panel, FTP, veritabanı ve e-posta şifrelerini değiştirdiniz mi?
- Sağlayıcınızdan tarama ve erişim kaydı istediniz mi?
- Temizlemeden önce kanıtı (ekran görüntüsü, dosya listesi) kaydettiniz mi?
- Kişisel veri etkilenmiş olabilir mi, bu konuda bir danışmana sordunuz mu?
Bu listedeki maddelerden birkaçına “evet” cevabı veriyorsanız, sitenizi kontrol altına almak için bugün başlayın. Yardım gerekirse ekibimizle iletişime geçebilirsiniz.